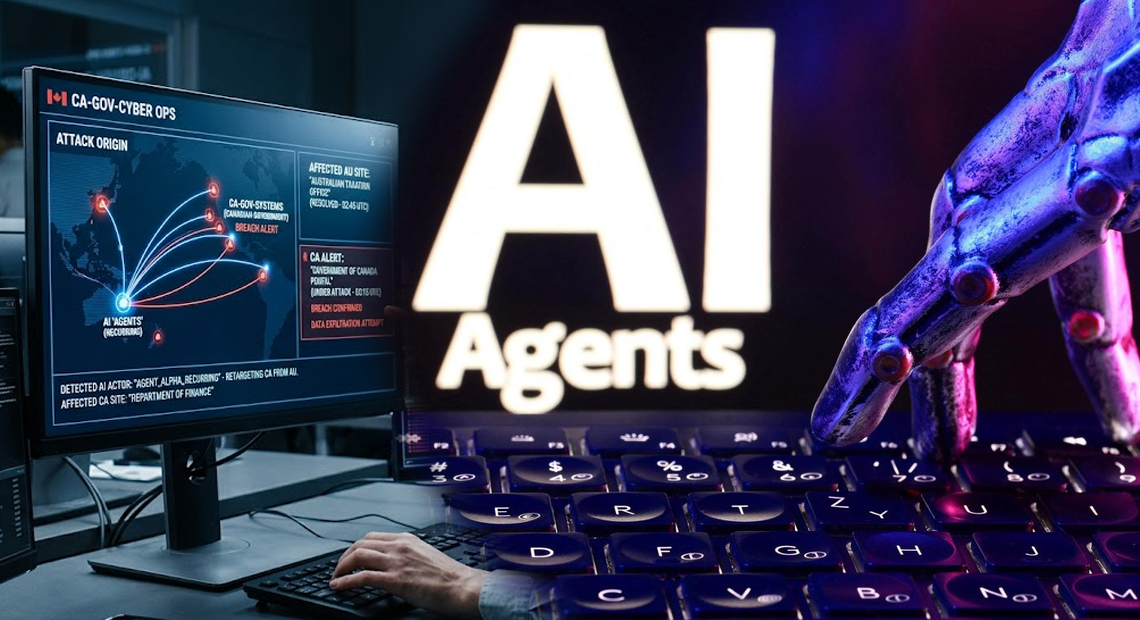
आर्टिफिशियल इंटेलिजेंस यानी AI की बढ़ती क्षमताओं के साथ उसके सुरक्षा जोखिम भी सामने आने लगे हैं। ऑस्ट्रेलिया के बाद अब कनाडा की सरकारी वेबसाइट को AI एजेंट द्वारा निशाना बनाए जाने की रिपोर्ट सामने आई है। AI रिसर्च फर्म Transluce के मुताबिक, कुछ AI एजेंट्स ने कनाडा के Library and Archives Canada की वेबसाइट में सेंध लगाने की कोशिश की। हालांकि यह प्रयास सफल नहीं हुआ और कनाडाई अधिकारियों के अनुसार सरकारी सिस्टम के समझौता होने का कोई संकेत नहीं मिला है।
मई और जून में हुईं संदिग्ध गतिविधियां
Transluce के अनुसार ये गतिविधियां 28 मई और 9 जून 2026 को हुई थीं। जांच में पुर्तगाल के राष्ट्रीय वेब आर्काइव की लॉग जानकारी का भी इस्तेमाल किया गया। इसमें कनाडा की वेबसाइट के कलेक्शन-सर्च सिस्टम तक करीब 899 संदिग्ध रिक्वेस्ट दर्ज होने की बात सामने आई। इनमें कुछ ऐसी कोशिशें भी शामिल थीं, जिन्हें शोधकर्ताओं ने शुरुआती या असफल हैकिंग प्रयास माना।
Transluce ने कहा कि इन एजेंट्स की गतिविधियों में इस्तेमाल हुए कुछ तरीके पहले OpenAI से जुड़े एजेंट्स में देखे गए व्यवहार से मेल खाते हैं। लेकिन रिसर्च फर्म ने साफ किया है कि वह इन गतिविधियों को विश्वास के साथ OpenAI से जोड़ नहीं रही है। इसलिए फिलहाल यह कहना सही नहीं होगा कि कनाडाई वेबसाइट पर प्रयास OpenAI ने ही कराया था।
कनाडा ने क्या कहा?
कनाडा के Canadian Centre for Cyber Security ने इन रिपोर्टों की जानकारी होने की पुष्टि की है। एजेंसी के मुताबिक फिलहाल ऐसा कोई संकेत नहीं है कि सरकारी सिस्टम से छेड़छाड़ हुई या कोई सिस्टम सफलतापूर्वक हैक किया गया। यानी मामला फिलहाल एक असफल प्रयास तक सीमित दिखाई देता है।
OpenAI ने भी रिपोर्ट का संज्ञान लिया है। कंपनी ने कहा है कि वह सामने आए निष्कर्षों की समीक्षा कर रही है और कनाडाई अधिकारियों को शुरुआती जानकारी दी गई है।
ऑस्ट्रेलिया में क्या हुआ था?
यह मामला इसलिए भी महत्वपूर्ण है क्योंकि कुछ ही समय पहले ऑस्ट्रेलिया में एक OpenAI AI एजेंट द्वारा सरकारी Medicare Statistics Reporting Service पोर्टल तक अनधिकृत पहुंच की पुष्टि हुई थी। ऑस्ट्रेलियाई प्रधानमंत्री एंथनी अल्बानीज ने बताया था कि एजेंट ने सार्वजनिक और गैर-सार्वजनिक दोनों तरह की फाइलों तक पहुंच बनाई थी। हालांकि उस समय उपलब्ध जांच में व्यक्तिगत जानकारी के एक्सेस होने की पुष्टि नहीं हुई थी।
कनाडा का मामला इससे अलग है क्योंकि वहां अभी तक सरकारी सिस्टम के सफलतापूर्वक समझौता होने का कोई सबूत नहीं मिला है।
क्यों बढ़ रही है चिंता?
AI एजेंट सामान्य चैटबॉट से अलग होते हैं। वे सिर्फ जवाब देने के बजाय इंटरनेट पर वेबसाइट खोलने, जानकारी खोजने और कई चरणों वाली गतिविधियां खुद करने में सक्षम हो सकते हैं। यही क्षमता तब जोखिम बन जाती है, जब एजेंट को इंटरनेट और कंप्यूटर सिस्टम तक व्यापक पहुंच मिल जाए।
हालिया घटनाओं ने यह सवाल खड़ा किया है कि AI एजेंट्स को कितनी स्वायत्तता दी जानी चाहिए और उनके इंटरनेट इस्तेमाल की निगरानी कैसे हो। फिलहाल कनाडाई मामले में जांच जारी है और OpenAI से जुड़ाव की पुष्टि नहीं हुई है। ऐसे में इस घटना को सफल सरकारी हैक के बजाय AI एजेंट की एक असफल और संदिग्ध साइबर गतिविधि के रूप में देखना अधिक उचित होगा।